

Microsoft macht Passkeys zum Standard: Was Unternehmen jetzt wissen und tun sollten
Passwörter gehören seit Jahrzehnten zum digitalen Alltag – und ebenso lange gehören gestohlene, erratene oder durch Phishing erbeutete Passwörter zu den größten Sicherheitsproblemen. Microsoft treibt deshalb den Wechsel zu Passkeys konsequent voran. Seit September 2026 werden Passkeys in Microsoft Entra ID stärker zum Standard, während die klassische Authentifizierung per SMS und Sprachanruf schrittweise zurückgedrängt wird. Für Unternehmen ist das weit mehr als eine neue Anmeldeoption: Es ist der richtige Zeitpunkt, die eigene Authentifizierungsstrategie grundsätzlich zu überprüfen.
Was ändert Microsoft bei Passkeys und MFA?
Microsoft treibt den Wandel zur passwortlosen und phishing-resistenten Authentifizierung konsequent voran.
Microsoft verfolgt seit Jahren das Ziel einer passwortlosen Authentifizierung. Mit Passkeys bekommt diese Strategie nun erheblich mehr Bedeutung.
Seit dem 1. September 2026 führt Microsoft Passkeys in Microsoft Entra ID verstärkt als bevorzugte Authentifizierungsmethode ein. Benutzer, für die SMS oder Sprachanruf als Authentifizierungsmethode aktiviert sind, können automatisch auch für Passkeys aktiviert und während der Anmeldung zur Einrichtung eines Passkeys aufgefordert werden.
Gleichzeitig gibt es einen wichtigen Termin für Unternehmen: Microsoft beendet die eigene Bereitstellung von SMS- und Voice-Authentifizierung für die meisten Benutzer zum 1. Februar 2027. Für Global Administrators und externe Benutzer gilt nach aktuellem Stand eine verlängerte Übergangsfrist bis zum 1. Juli 2027.
Unternehmen sollten diese Entwicklung deshalb nicht als kleine Änderung im Microsoft-365-Login betrachten. Microsoft verändert vielmehr die technische Grundlage, auf der Benutzer ihre digitale Identität nachweisen.
Die strategische Richtung ist eindeutig:
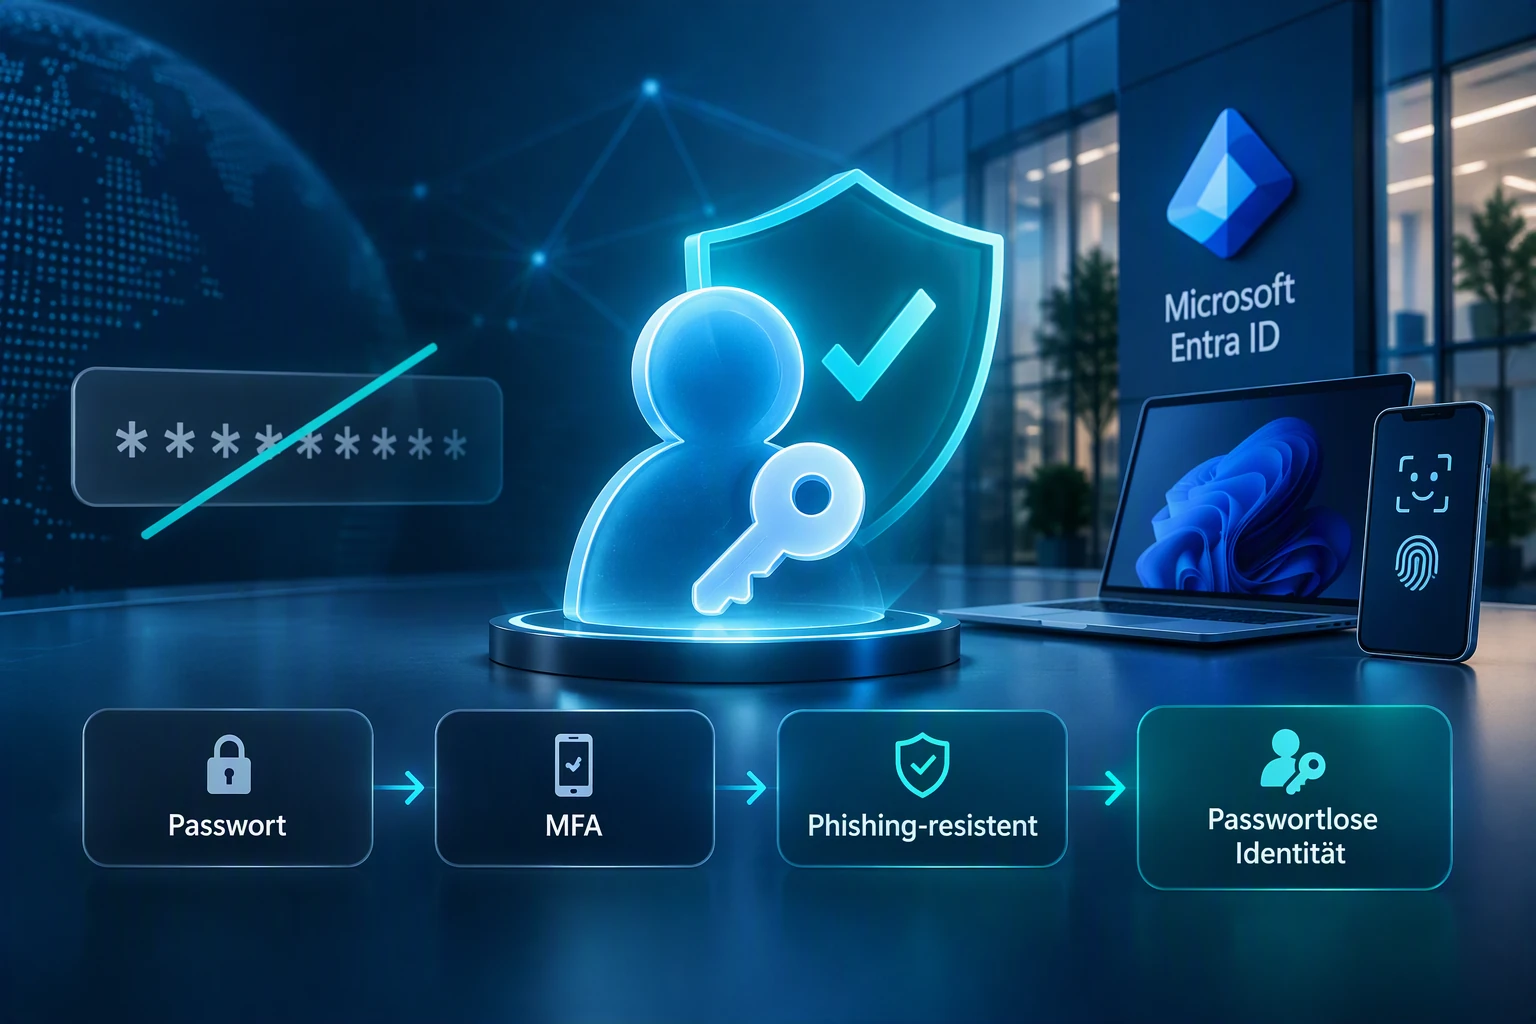
Passwort → klassische MFA → phishing-resistente Authentifizierung → passwortlose Identität
Für IT-Verantwortliche stellt sich deshalb nicht mehr nur die Frage, ob Passkeys eingesetzt werden sollen. Entscheidend ist, wie Passkeys sinnvoll in die bestehende Identity-&-Access-Management-Strategie integriert werden können.
Was ist ein Passkey?
Moderne Authentifizierung mit kryptografischen Schlüsseln statt Passwörtern.
Ein Passkey ist eine moderne Anmeldemethode, die Passwörter durch kryptografische Schlüssel ersetzt. Technisch basiert das Verfahren auf etablierten Standards wie FIDO2 und WebAuthn.
Das Grundprinzip unterscheidet sich fundamental von einem Passwort.
Bei einem klassischen Passwort kennen Benutzer und Dienst dasselbe Geheimnis. Genau daraus entsteht ein wesentliches Sicherheitsproblem: Gelangt dieses Geheimnis in die Hände eines Angreifers, kann es für eine Anmeldung verwendet werden.
Bei einem Passkey wird dagegen ein kryptografisches Schlüsselpaar verwendet:
-
Ein öffentlicher Schlüssel wird beim jeweiligen Dienst hinterlegt.
-
Der dazugehörige private Schlüssel verbleibt geschützt auf dem Gerät oder in einem entsprechenden Credential Manager.
Der private Schlüssel wird bei der Anmeldung nicht an Microsoft übertragen.
Die Freigabe des Passkeys erfolgt beispielsweise über Windows Hello, eine PIN, Gesichtserkennung oder einen Fingerabdruck.
Für den Benutzer fühlt sich die Anmeldung dadurch häufig sogar einfacher an als die Kombination aus Passwort und zusätzlichem MFA-Code. Sicherheit und Benutzerfreundlichkeit müssen sich an dieser Stelle also nicht widersprechen.
Warum sind Passkeys besser gegen Phishing geschützt?
Digitale Identitäten wirksam vor modernen Phishing-Angriffen schützen.
Die vielleicht wichtigste Eigenschaft von Passkeys ist ihre Phishing-Resistenz.
Bei einem klassischen Phishing-Angriff versucht ein Angreifer beispielsweise, einen Benutzer auf eine täuschend echt aussehende Microsoft-Anmeldeseite zu locken. Gibt der Benutzer dort sein Passwort ein, kann der Angreifer dieses abgreifen.
Auch eine klassische Multi-Faktor-Authentifizierung verhindert solche Angriffe nicht grundsätzlich. Moderne Angriffsmethoden versuchen beispielsweise, Authentifizierungssitzungen oder weitere Anmeldeinformationen abzugreifen.
Bei Passkeys funktioniert dieses Prinzip anders. Die kryptografische Anmeldung ist an den jeweiligen Dienst beziehungsweise dessen Domain gebunden. Ein Passkey für einen Microsoft-Dienst lässt sich deshalb nicht einfach auf einer beliebigen Phishing-Seite verwenden.
Genau dieser Unterschied ist entscheidend.
MFA ist nicht automatisch phishing-resistente MFA.
Microsoft zählt Passkeys deshalb zu den phishing-resistenten Authentifizierungsmethoden und positioniert sie als wichtigen Bestandteil einer modernen Zero-Trust-Architektur.
Bedeutet ein Passkey, dass Unternehmen keine Passwörter mehr benötigen?
Der Weg zur passwortlosen Identität erfolgt schrittweise und nicht von heute auf morgen.
Langfristig können Passkeys dazu beitragen, Passwörter weitgehend aus dem täglichen Anmeldeprozess zu entfernen.
In der Praxis bedeutet die Einführung von Passkeys jedoch nicht automatisch, dass ein Unternehmen von einem Tag auf den anderen vollständig passwortlos arbeitet.
Viele Unternehmen betreiben heterogene IT-Landschaften. Neben Microsoft 365 und Microsoft Entra ID existieren lokale Anwendungen, ältere Systeme, VPN-Lösungen, Fachanwendungen oder Dienste anderer Hersteller.
Deshalb sollte zwischen zwei Zielen unterschieden werden:
Passwordless Authentication bedeutet, dass Benutzer sich im Alltag ohne Passwort anmelden.
Passwordless Identity geht einen Schritt weiter und versucht, das Passwort als Authentifizierungsfaktor grundsätzlich aus der gesamten Identitätsarchitektur zu entfernen.
Der Übergang dorthin ist kein einzelnes IT-Projekt, sondern eine schrittweise Weiterentwicklung der Identity-Architektur.
Welche Passkey-Varianten unterstützt Microsoft Entra ID?
Die passende Passkey-Strategie hängt von Schutzbedarf, Geräten und Benutzergruppen ab.
Eine wichtige Frage bei der Einführung lautet: Wo wird der Passkey gespeichert?
Microsoft Entra ID unterstützt inzwischen unterschiedliche Modelle. Grundsätzlich lassen sich dabei gerätegebundene Passkeys und synchronisierte Passkeys unterscheiden.
Gerätegebundene Passkeys verbleiben auf einem bestimmten Gerät beziehungsweise Sicherheitsschlüssel. Dazu gehören beispielsweise entsprechende FIDO2 Security Keys.
Synchronisierte Passkeys können dagegen über unterstützte Credential Manager zwischen Geräten eines Benutzers synchronisiert werden. Microsoft Entra ID unterstützt hierfür inzwischen verschiedene Ökosysteme.
Dadurch entsteht für Unternehmen eine wichtige strategische Entscheidung.
Ein synchronisierter Passkey kann für einen normalen Arbeitsplatzbenutzer eine komfortable Lösung sein. Bei besonders schützenswerten oder privilegierten Konten können dagegen strengere Anforderungen sinnvoll sein.
Es gibt deshalb nicht zwangsläufig die eine Passkey-Konfiguration für das gesamte Unternehmen.
Welche Rolle spielt Windows Hello bei Passkeys?
Windows Hello erweitert die passwortlose Anmeldung um einen sicheren lokalen Schutzmechanismus.
Windows Hello for Business ist in vielen Microsoft-Umgebungen bereits heute ein wichtiger Baustein für passwortlose und phishing-resistente Authentifizierung.
Mit Microsoft Entra Passkey on Windows erweitert Microsoft diese Möglichkeiten.
Passkeys können im lokalen Windows-Hello-Container gespeichert und anschließend beispielsweise mit Gesichtserkennung, Fingerabdruck oder Windows-Hello-PIN verwendet werden.
Wichtig ist dabei die Abgrenzung: Microsoft Entra Passkey on Windows ersetzt Windows Hello for Business nicht. Beide Technologien können Teil einer übergreifenden Authentifizierungsstrategie sein.
Für Unternehmen mit zentral verwalteten Windows-Arbeitsplätzen entsteht dadurch eine interessante Möglichkeit, Passkeys eng mit der bestehenden Endpoint- und Identity-Strategie zu verbinden.
Was bedeuten Passkeys für Administratoren und privilegierte Konten?
Besonders schützenswerte Identitäten benötigen höhere Anforderungen an die Authentifizierung.
Gerade bei privilegierten Identitäten sollte die Einführung von Passkeys nicht ausschließlich unter dem Gesichtspunkt der Benutzerfreundlichkeit betrachtet werden.
Ein kompromittiertes Administratorkonto kann erheblich größere Auswirkungen haben als ein kompromittiertes Standardkonto. Deshalb sollten privilegierte Benutzer separat betrachtet werden.
Microsoft Entra ID ermöglicht es, unterschiedliche Anforderungen an Authentifizierungsmethoden zu definieren. Dadurch können Unternehmen ihre Passkey-Strategie beispielsweise nach Benutzergruppen, Rollen und Schutzbedarf differenzieren.
Ein mögliches Zielbild könnte beispielsweise so aussehen:
Standardbenutzer
Synchronisierte oder gerätegebundene Passkeys abhängig von Geräte- und Sicherheitsstrategie.
Administratoren
Gerätegebundene Passkeys oder dedizierte FIDO2 Security Keys.
Besonders kritische administrative Rollen
Phishing-resistente Authentifizierung in Verbindung mit Conditional Access, Authentication Strengths und separaten administrativen Konten.
Welche Variante sinnvoll ist, hängt von Schutzbedarf, regulatorischen Anforderungen, vorhandener Infrastruktur und den betrieblichen Prozessen des jeweiligen Unternehmens ab.
Die zentrale Frage lautet deshalb nicht:
„Welche Passkey-Technologie ist die beste?“
Sondern:
„Welche Authentifizierungsstärke benötigen welche Identitäten für welche Ressourcen?“
Welche Rolle spielt Conditional Access?
Authentifizierungsstärke und Zugriffsrisiko intelligent miteinander verknüpfen.
Passkeys entfalten ihr Potenzial besonders dann, wenn sie Bestandteil einer übergreifenden Zero-Trust-Strategie sind.
Microsoft Entra Conditional Access ermöglicht es, Zugriffsentscheidungen von verschiedenen Bedingungen abhängig zu machen. Dazu können unter anderem Benutzer, Geräte, Anwendungen, Standorte, Risiken und verwendete Authentifizierungsmethoden gehören.
In Verbindung mit Authentication Strengths können Unternehmen für bestimmte Anwendungen oder Benutzergruppen gezielt phishing-resistente Authentifizierung verlangen.
Ein Unternehmen könnte beispielsweise definieren, dass der Zugriff auf besonders kritische administrative Ressourcen nur mit einer phishing-resistenten Authentifizierungsmethode erlaubt ist.
Damit verändert sich die Perspektive:
Nicht mehr die Frage „Hat sich der Benutzer irgendwie mit MFA angemeldet?“ steht im Mittelpunkt.
Stattdessen lautet die Frage:
„Ist die verwendete Authentifizierung für das Risiko dieses Zugriffs stark genug?“
Genau dieser Ansatz entspricht dem Grundgedanken von Zero Trust.
Sind Passkeys in Microsoft Entra ID kostenpflichtig?
Die technische Unterstützung ist verfügbar, die Sicherheitsstrategie entscheidet über den Lizenzbedarf.
Die grundlegende Unterstützung von Passkeys steht in den Microsoft-Entra-ID-Editionen einschließlich Microsoft Entra ID Free zur Verfügung.
Für eine professionelle Unternehmensarchitektur sind jedoch häufig zusätzliche Funktionen relevant.
Insbesondere Conditional Access und weitergehende Steuerungsmöglichkeiten können entsprechende Microsoft-Entra-ID-Lizenzen voraussetzen.
Unternehmen sollten deshalb nicht nur prüfen, ob Passkeys technisch aktiviert werden können, sondern welche Sicherheitsarchitektur sie damit umsetzen möchten und welche vorhandenen Microsoft-365- beziehungsweise Entra-Lizenzen dafür zur Verfügung stehen.
Was passiert, wenn ein Smartphone oder Notebook verloren geht?
Sichere Recovery-Prozesse sind ein zentraler Bestandteil jeder Passkey-Einführung.
Diese Frage gehört zu den wichtigsten organisatorischen Themen einer Passkey-Einführung.
Eine sichere Authentifizierung benötigt immer auch einen sicheren Wiederherstellungsprozess.
Unternehmen müssen deshalb bereits vor dem Rollout festlegen, was passiert, wenn ein Benutzer sein Smartphone verliert, ein Notebook ausgetauscht wird oder ein neuer Mitarbeiter erstmals seine Authentifizierungsmethoden registrieren muss.
Microsoft stellt hierfür unter anderem den Temporary Access Pass (TAP) zur Verfügung. Dabei handelt es sich um einen zeitlich begrenzten Zugang, der beispielsweise zur Einrichtung neuer Authentifizierungsmethoden verwendet werden kann.
Die Einführung von Passkeys sollte deshalb immer auch folgende Prozesse betrachten:
Onboarding neuer Mitarbeiter, Austausch und Verlust von Geräten, Registrierung zusätzlicher Authentifizierungsmethoden, Wiederherstellung des Zugangs, Offboarding sowie die Identitätsprüfung durch den Service Desk.
Denn auch eine technisch sehr sichere Authentifizierung kann durch einen schlecht gestalteten Recovery-Prozess geschwächt werden.
Warum sollte der IT-Service-Desk frühzeitig eingebunden werden?
Neue Authentifizierungsverfahren erfordern angepasste Support- und Identitätsprüfungsprozesse.
Passkeys verändern nicht nur die technische Anmeldung, sondern auch typische Supportprozesse.
Bisher kennt nahezu jeder Service Desk Situationen wie:
„Ich habe mein Passwort vergessen.“
Mit zunehmender Nutzung von Passkeys verändern sich diese Anfragen.
Künftig geht es beispielsweise um verlorene Geräte, nicht verfügbare Passkeys, neue Smartphones oder die Registrierung eines Ersatzgeräts.
Der Service Desk muss dabei zweifelsfrei feststellen können, dass die Person, die einen neuen Zugang beziehungsweise eine neue Authentifizierungsmethode benötigt, tatsächlich der berechtigte Benutzer ist.
Gerade diese Prozesse sind attraktive Ziele für Social Engineering.
Deshalb gilt:
Je sicherer die technische Authentifizierung wird, desto wichtiger werden sichere Prozesse rund um Identitätsprüfung und Wiederherstellung.
Warum reicht klassische MFA langfristig nicht mehr aus?
Nicht jede MFA-Methode bietet denselben Schutz vor modernen Angriffen.
Viele Unternehmen haben in den vergangenen Jahren erhebliche Anstrengungen unternommen, um Multi-Faktor-Authentifizierung einzuführen.
Das war und ist richtig.
Allerdings darf daraus nicht die Schlussfolgerung entstehen, dass jede Form von MFA denselben Schutz bietet.
SMS-Codes, Sprachanrufe, Einmalcodes, Push-Verfahren und phishing-resistente kryptografische Authentifizierung unterscheiden sich deutlich hinsichtlich ihrer Sicherheit.
Die nächste Entwicklungsstufe besteht deshalb nicht darin, mehr MFA einzuführen.
Sie besteht darin, stärkere Authentifizierungsmethoden einzusetzen.
Passkeys sind ein wichtiger Baustein dieser Entwicklung.
Was bedeutet das Ende von SMS und Voice Authentication bei Microsoft?
Die Abschaltung historischer Verfahren schafft Raum für stärkere Authentifizierungsmethoden.
Besondere Aufmerksamkeit verdient die von Microsoft angekündigte Abschaltung der eigenen SMS- und Voice-Authentifizierung.
Für die meisten Benutzer soll die Microsoft-eigene Bereitstellung dieser Verfahren zum 1. Februar 2027 enden. Für Global Administrators und externe Benutzer gilt nach aktuellem Stand eine Übergangsfrist bis 1. Juli 2027.
Unternehmen, die diese Verfahren heute noch einsetzen, sollten deshalb frühzeitig analysieren, welche Benutzer davon betroffen sind.
Dabei sollte die Fragestellung allerdings nicht lauten:
„Wie ersetzen wir SMS möglichst eins zu eins?“
Sinnvoller ist:
„Welche Authentifizierungsmethode entspricht künftig unserem tatsächlichen Schutzbedarf?“
Die bevorstehende Veränderung bietet damit die Chance, historisch gewachsene Authentifizierungsverfahren grundsätzlich zu überprüfen.
Wie sollten Unternehmen Passkeys einführen?
Eine erfolgreiche Einführung verbindet Technik, Prozesse und organisatorische Vorbereitung.
Eine Passkey-Einführung sollte nicht mit dem unternehmensweiten Aktivieren einer neuen Authentifizierungsmethode beginnen.
Am Anfang sollte eine Bestandsaufnahme stehen.
-
Bestehende Authentifizierung analysieren
Welche Benutzer verwenden heute Passwörter, SMS, Sprachanrufe, Microsoft Authenticator, Windows Hello for Business oder FIDO2 Security Keys?
-
Identitäten klassifizieren
Standardbenutzer, Administratoren, externe Benutzer, Servicekonten und besonders privilegierte Identitäten haben unterschiedliche Anforderungen.
-
Zielarchitektur definieren
Welche Rolle sollen Passkeys, Windows Hello for Business, Microsoft Authenticator und FIDO2 Security Keys künftig spielen?
-
Passkey-Varianten festlegen
Für welche Benutzer sind synchronisierte Passkeys sinnvoll und wo sollen ausschließlich gerätegebundene Verfahren eingesetzt werden?
-
Conditional Access überprüfen
Welche Ressourcen sollen künftig ausdrücklich eine phishing-resistente Authentifizierung verlangen?
-
Recovery-Prozesse entwickeln
Wie funktionieren Gerätewechsel, Verlust, Onboarding und Wiederherstellung?
-
Service Desk vorbereiten
Supportprozesse und Identitätsprüfung müssen zur neuen Authentifizierungsarchitektur passen.
-
Pilotgruppe aufbauen
Der Rollout sollte mit einer kontrollierten Benutzergruppe beginnen. Dabei sollten sowohl technische als auch organisatorische Erfahrungen gesammelt werden.
-
Benutzer informieren
Die Einführung sollte erklären, warum sich die Anmeldung verändert und welchen konkreten Vorteil Passkeys bieten.
10. Schwächere Verfahren kontrolliert zurückfahren
Erst wenn die neuen Prozesse funktionieren, sollten bisherige Authentifizierungsmethoden schrittweise reduziert beziehungsweise deaktiviert werden.
Sind Passkeys wirklich das Ende des Passworts?
Passkeys markieren den Beginn einer neuen Generation digitaler Identitäten.
Wahrscheinlich nicht von heute auf morgen.
Dafür sind die IT-Landschaften vieler Unternehmen zu heterogen und zahlreiche bestehende Anwendungen noch zu stark auf klassische Zugangsdaten ausgerichtet.
Die Entwicklung ist dennoch deutlich.
Das Passwort verliert seine Rolle als zentraler Mechanismus zum Nachweis einer digitalen Identität.
Microsofts aktuelle Passkey-Strategie ist deshalb nicht einfach die Einführung einer komfortableren Login-Methode. Sie ist Teil eines grundsätzlichen Wandels der Identity Security.
Für Unternehmen entsteht daraus eine Chance.
Wer Passkeys lediglich als neue Funktion in Microsoft Entra ID aktiviert, nutzt nur einen kleinen Teil dieses Potenzials.
Wer die Einführung dagegen zum Anlass nimmt, Identitäten, Authentifizierungsmethoden, privilegierte Zugriffe, Conditional Access, Endpoint Security und Recovery-Prozesse gemeinsam zu betrachten, kann seine Sicherheitsarchitektur nachhaltig weiterentwickeln.
Was sollten Unternehmen jetzt konkret tun?
Jetzt ist der richtige Zeitpunkt, die eigene Authentifizierungsstrategie zukunftssicher auszurichten.
Unternehmen, die Microsoft 365 und Microsoft Entra ID einsetzen, sollten zunächst Transparenz über ihre heutigen Authentifizierungsmethoden schaffen.
Insbesondere der noch vorhandene Einsatz von SMS- und Voice-Authentifizierung sollte identifiziert werden.
Anschließend sollte eine unternehmensweite Zielarchitektur für phishing-resistente Authentifizierung entwickelt werden.
Dabei geht es nicht darum, möglichst schnell überall Passkeys einzuschalten.
Es geht darum, die richtige Authentifizierung für die richtige Identität und den jeweiligen Schutzbedarf einzusetzen.
Passkeys sind damit weniger das Ende des Passworts als der Beginn einer neuen Generation digitaler Identitäten.
Und genau jetzt ist ein guter Zeitpunkt, sich auf diesen Wandel vorzubereiten.

 Gemeinsam Zukunft gestalten: bluecue auf der CIM Lingen10. September 2026 - 09:21
 AOK Firmenlauf 2026 – Mit Dackeln, Corgis und Teamgeist durch Bielefeld31. August 2026 - 10:28
 Zum 13. Mal in Folge TOP CONSULTANT – bluecue erreicht Platz 38. Juli 2026 - 08:47
 bluecue erreicht Jurystufe beim Großen Preis des Mittelstandes 202615. Mai 2026 - 09:05
 bluecue consulting GmbH & Co. KG
Weitere Beiträge zu KI, Verordnungen und Cybersecurity
In unserem Blog geben wir Dir regelmäßige Updates zu relevanten Themen der Branche
Kimi und Soumi: Wie KI-Agenten von bluecue täglich Content für den Mittelstand produzieren
Bei bluecue arbeiten schon länger KI-Agenten im Hintergrund mit.…

bluecue startet zwei KI-Agenten: Kimi und Soumi liefern täglich Orientierung für den Mittelstand
Ab sofort sind auf Instagram zwei neue, KI-gestützte Formate…

Wissenssicherung im Mittelstand: KI gegen den Wissensverlust
Warum Wissenssicherung im Mittelstand zur strategischen Führungsaufgabe wird –…

Wer steckt hinter bluecue?
Eine Vielzahl aus Experten unterschiedlicher Fachbereiche. Darunter unter anderem:
Dr. Inga Knoche
Director Business Development & Strategic Partnerships

Autorin, Speakerin, Strategieberaterin
Dr. Inga Knoche ist leidenschaftliche Netzwerkerin und kreative Visionärin mit Hirn und Herz. Seit vielen Jahren ist sie fokussiert auf das Themenfeld „Organizational Behavior“ und insbesondere das Verständnis menschlicher Interaktion innerhalb der Wertschöpfung eines Unternehmens. Mit dem Themenfeld „Der Mensch in der digitalen Transformation“ ist sie als Autorin und Sprecherin auf zahlreichen Veranstaltungen auf oder vor der Bühne gern gesehene Expertin, die sich mit viel Charme und guten Argumenten Gehör verschafft [….]
Torben Schönrock
Managing Consultant
Projektmanager, Infrastrukturstratege, Security Experte, SentinelOne Paladin
Torben Schönrock ist Managing Consultant bei bluecue consulting GmbH & Co. KG und ausgewiesener IT-Spezialist mit langjähriger Erfahrung. Als SentinelOne Paladin verfügt er über höchste Expertise im Bereich Cybersecurity und engagiert sich mit großem Einsatz für die Sicherheit von Kundeninfrastrukturen. Seine fundierte Fachkenntnis, strategische Kompetenz und praxisnahe Herangehensweise machen ihn zu einem geschätzten Experten und Ansprechpartner [….]
Nico Lüdemann
Geschäftsführender Gesellschafter bei bluecue consulting

Autor, Beirat, Strategieberater, Speaker
Nico Lüdemann ist Strategieberater, Beirat, Autor und Referent für digitalen Wandel, Leadership sowie zukunftsfähige IT-Strategien.
Seit 1994 ist er in unterschiedlichen führenden Funktionen in der IT tätig. Im Jahr 2013 übernahm er die Rolle des geschäftsführenden Gesellschafters der bluecue consulting GmbH & Co. KG mit Sitz in Bielefeld. Er ist Mitglied im Bundeswirtschaftssenat und wurde als Wirtschaftssenator h.c. ausgezeichnet. [….]
…und viele mehr
Strategen, Berater, Datenexperten, Entwickler und kreative Köpfe
Hinter den Gesichtern auf dieser Seite steht ein interdisziplinäres Team aus Strategen, Beratern, Datenexperten, Entwicklern und kreativen Köpfen. Gemeinsam verbinden wir Fachwissen mit Praxiserfahrung, um Veränderungen erfolgreich zu gestalten. Jeder von uns bringt eigene Perspektiven, Erfahrungen und Stärken mit. Erst im Zusammenspiel entsteht die Vielfalt an Kompetenzen, mit der wir unsere Kunden bei ihren wichtigsten Herausforderungen begleiten.